PHPの重大な脆弱性(PHP2Shell)、あなたに関係ある?見るだけの人・サイトを持つ人・管理者がやることを整理【2026年10月】
 gazako
2026年10月、総理まで呼びかけたPHPの重大な脆弱性(PHP2Shell)。スマホやパソコンでサイトやアプリを見るだけの人が、やることはほとんどありません。あの夜いくつものサービスが止まったのは、壊れたからではなく、守るために止めたのです。この記事では、あなたがどの立場に当たるかを最初に決め、見るだけの人・お店やブログを借りている人・レンタルサーバーでWordPressを動かしている人・サーバーの管理者が、それぞれ何をすればいいかを整理します。
先に押さえておきたいこと(2026年10月22日時点の情報)
- PHPはWebサイトの裏側(サーバー)で動く部品で、あなたのスマホやパソコンには入っていません。直すのはサイトを動かしている側です
- 見るだけの人は、いつもの更新と、慌てないことだけで大丈夫です
- サービスが止まったのは、壊れたからではなく、守るために止めたからです
- このニュースを装ったメールやSMSのリンクは開かないでください
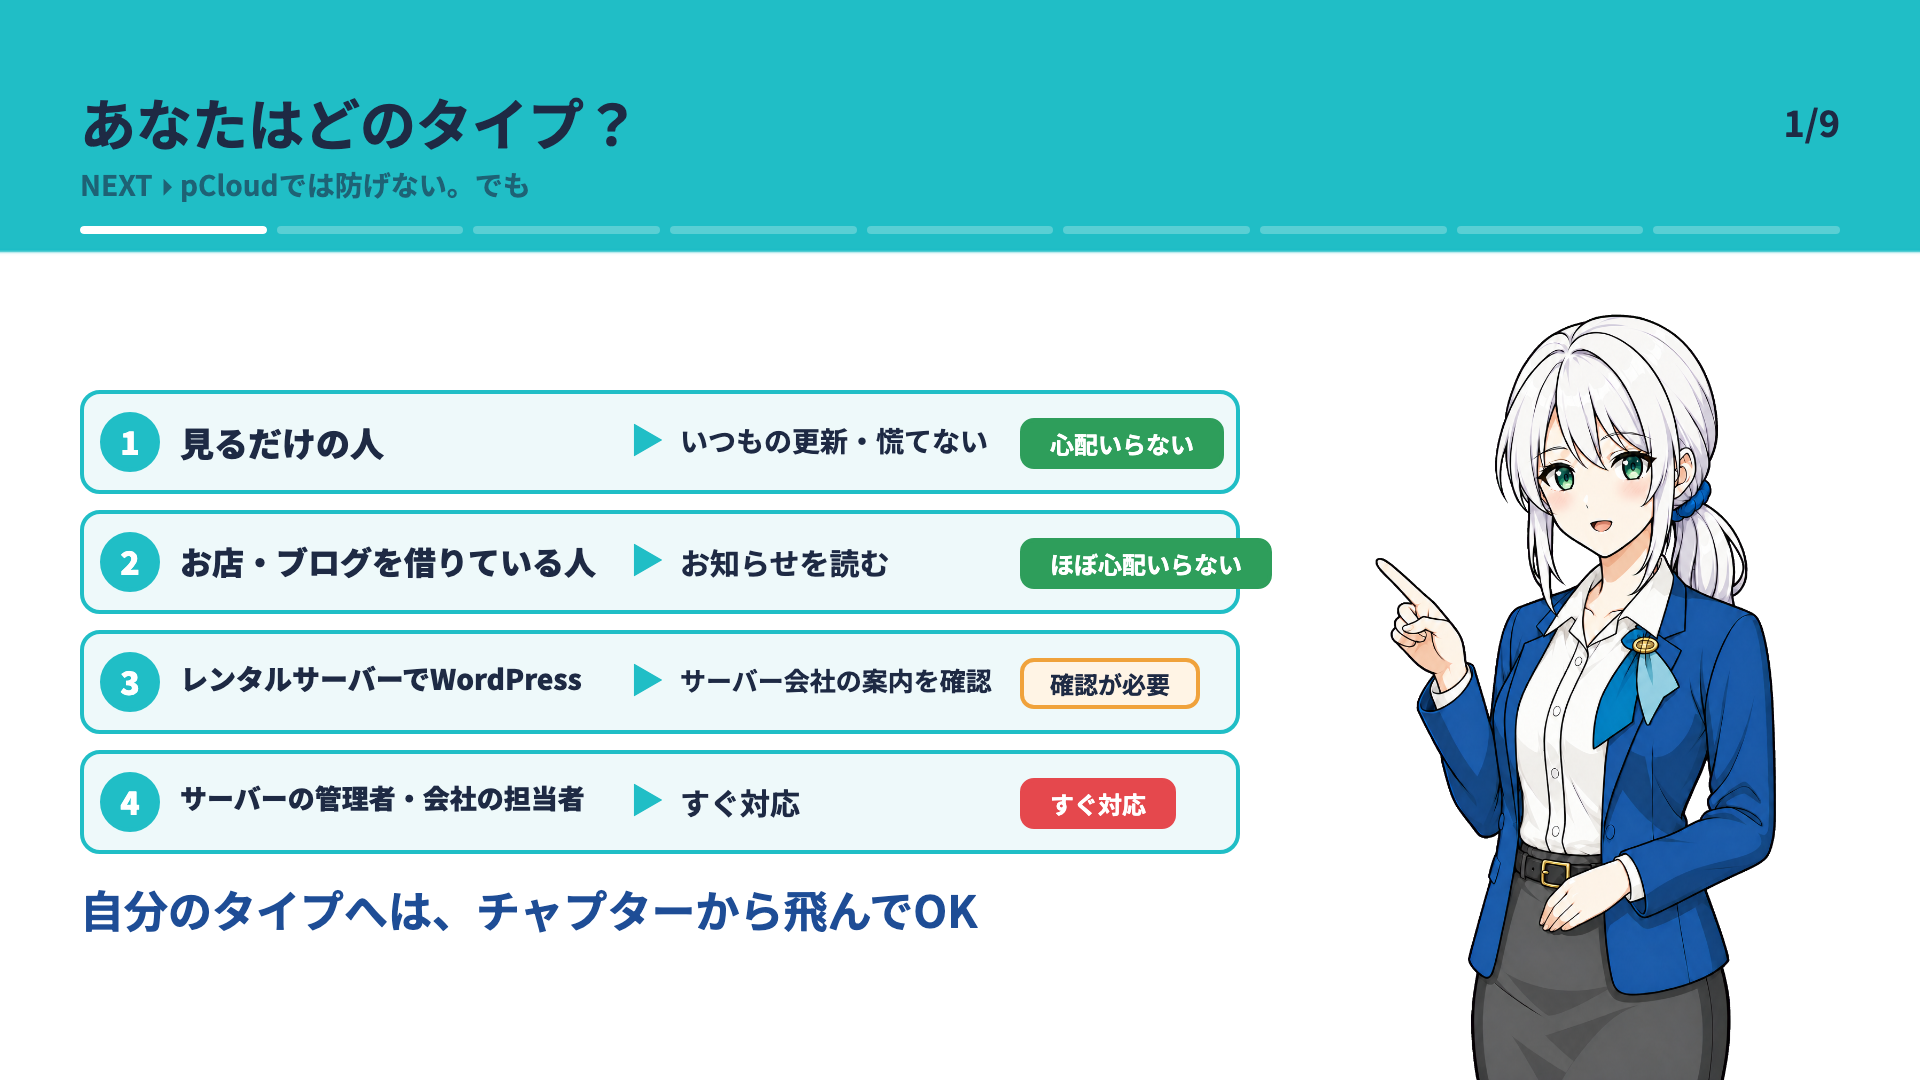
まず、あなたはどれに当たる?
この数日いちばん多く見かけたのは、「何をすればいいのか分からない」という声でした。不安の正体は「危ない」ことではなく、「自分に関係があるのか分からない」ことにあります。だから最初に、あなたがどれに当たるかを決めてしまいましょう。
| あなたの立場 | やること | 心配の度合い |
|---|---|---|
| ① サイトやアプリを見るだけの人 | いつもの更新と、慌てないこと | 心配いらない |
| ② お店やブログを借りている人(BASE、STORES、noteなど) | 対応はサービスの会社がする。お知らせを読む | ほぼ心配いらない |
| ③ レンタルサーバーでWordPressを動かしている人 | サーバー会社の案内を一度確認する | 確認が必要 |
| ④ 自分でサーバーを管理している人・会社でサイトを担当している人 | すぐに対応が必要(多くはすでに動いているはず) | すぐ対応 |
何が起きたのか
PHPは、Webサイトの裏側(サーバー)で動いている部品のようなものです。ブログでよく使われるWordPressも、PHPで動いています。
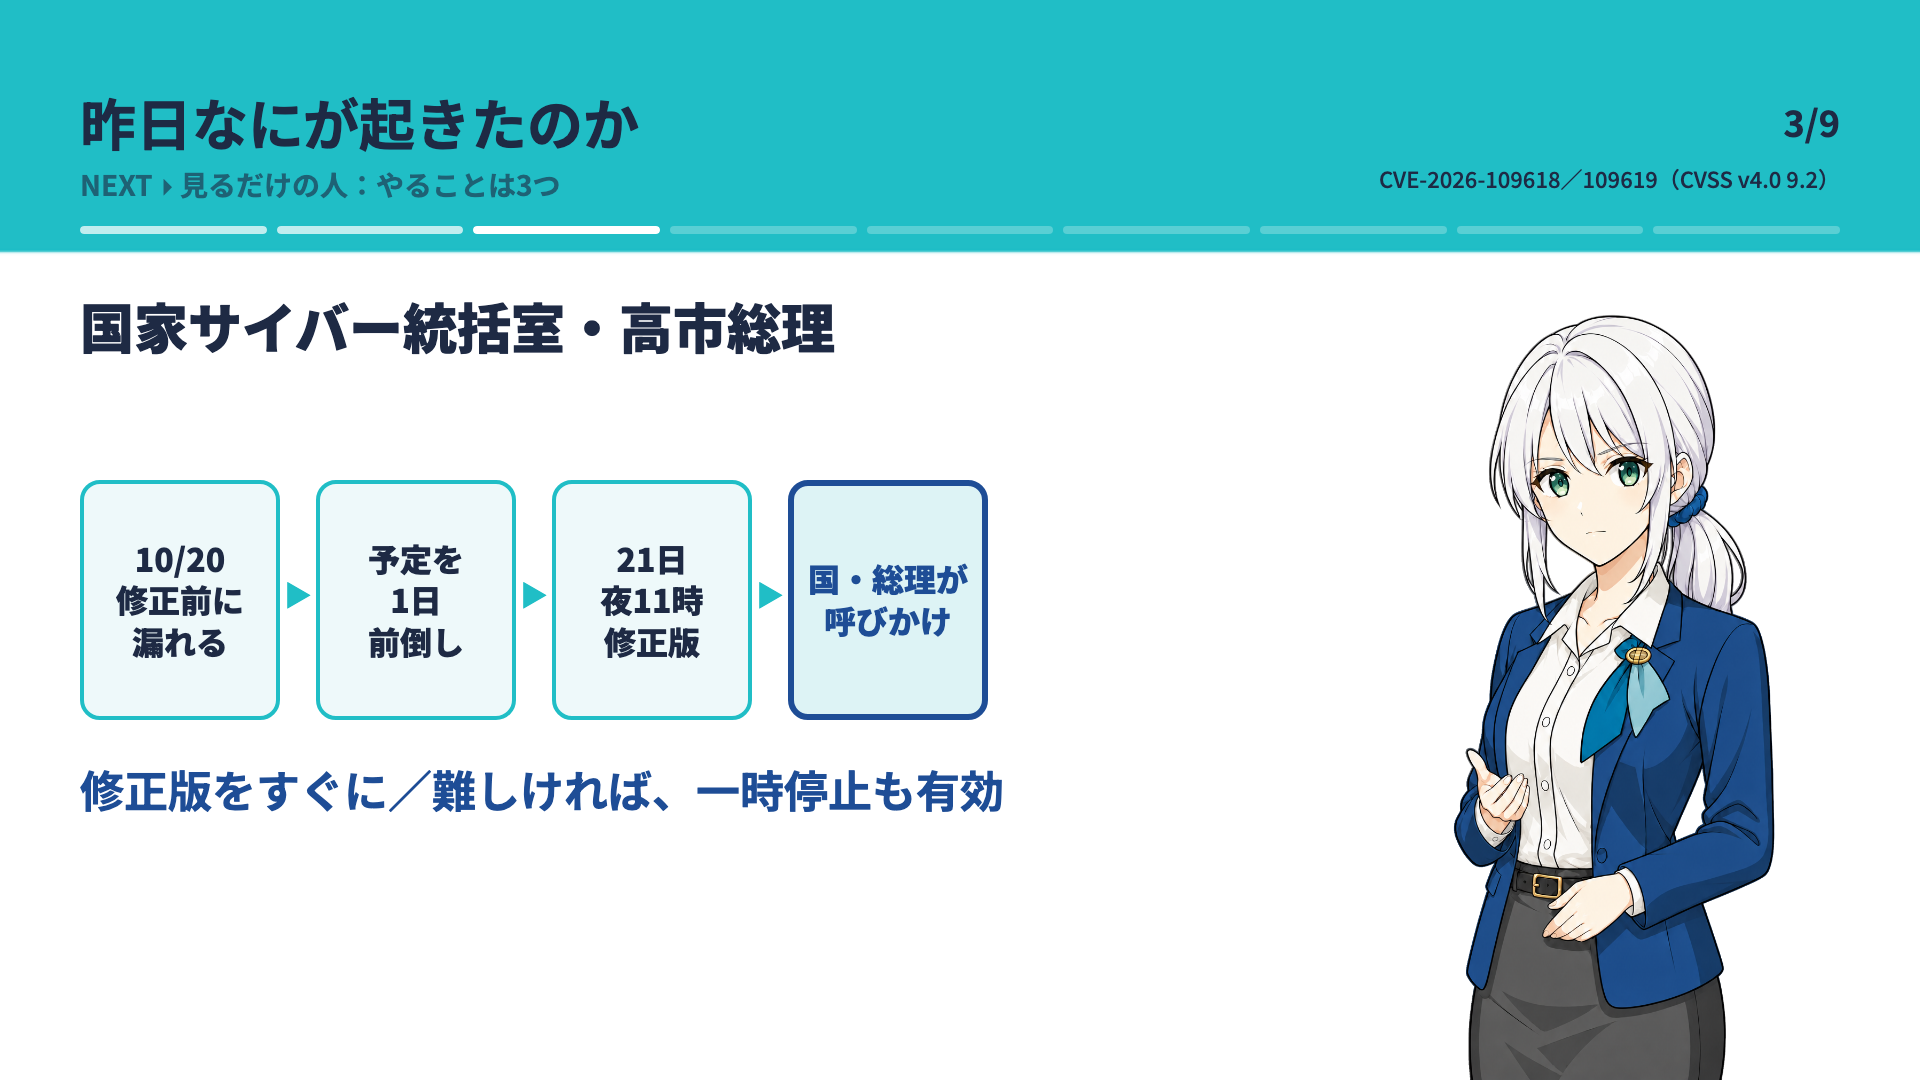
- 10月20日:PHPに重大な欠陥が2つあることが、修正の前に外へ漏れました。悪用されると、外からサーバーを乗っ取られるおそれがあります
- 10月21日 23時(日本時間):PHPの開発チームが予定を1日前倒しして、修正版を公開しました
- 同じ夜:国家サイバー統括室と高市総理が、修正版の速やかな適用と、難しければサイトの一時停止も有効だと呼びかけました
- BASE、pixiv、DMM、niconico、保育園の連絡アプリのコドモンなど、多くのサービスが予防のために止まりました
① 見るだけの人がやること(3つ)
PHPはサーバーの中の部品で、あなたのスマホやパソコンには入っていません。直すのは、サイトを動かしている側です。
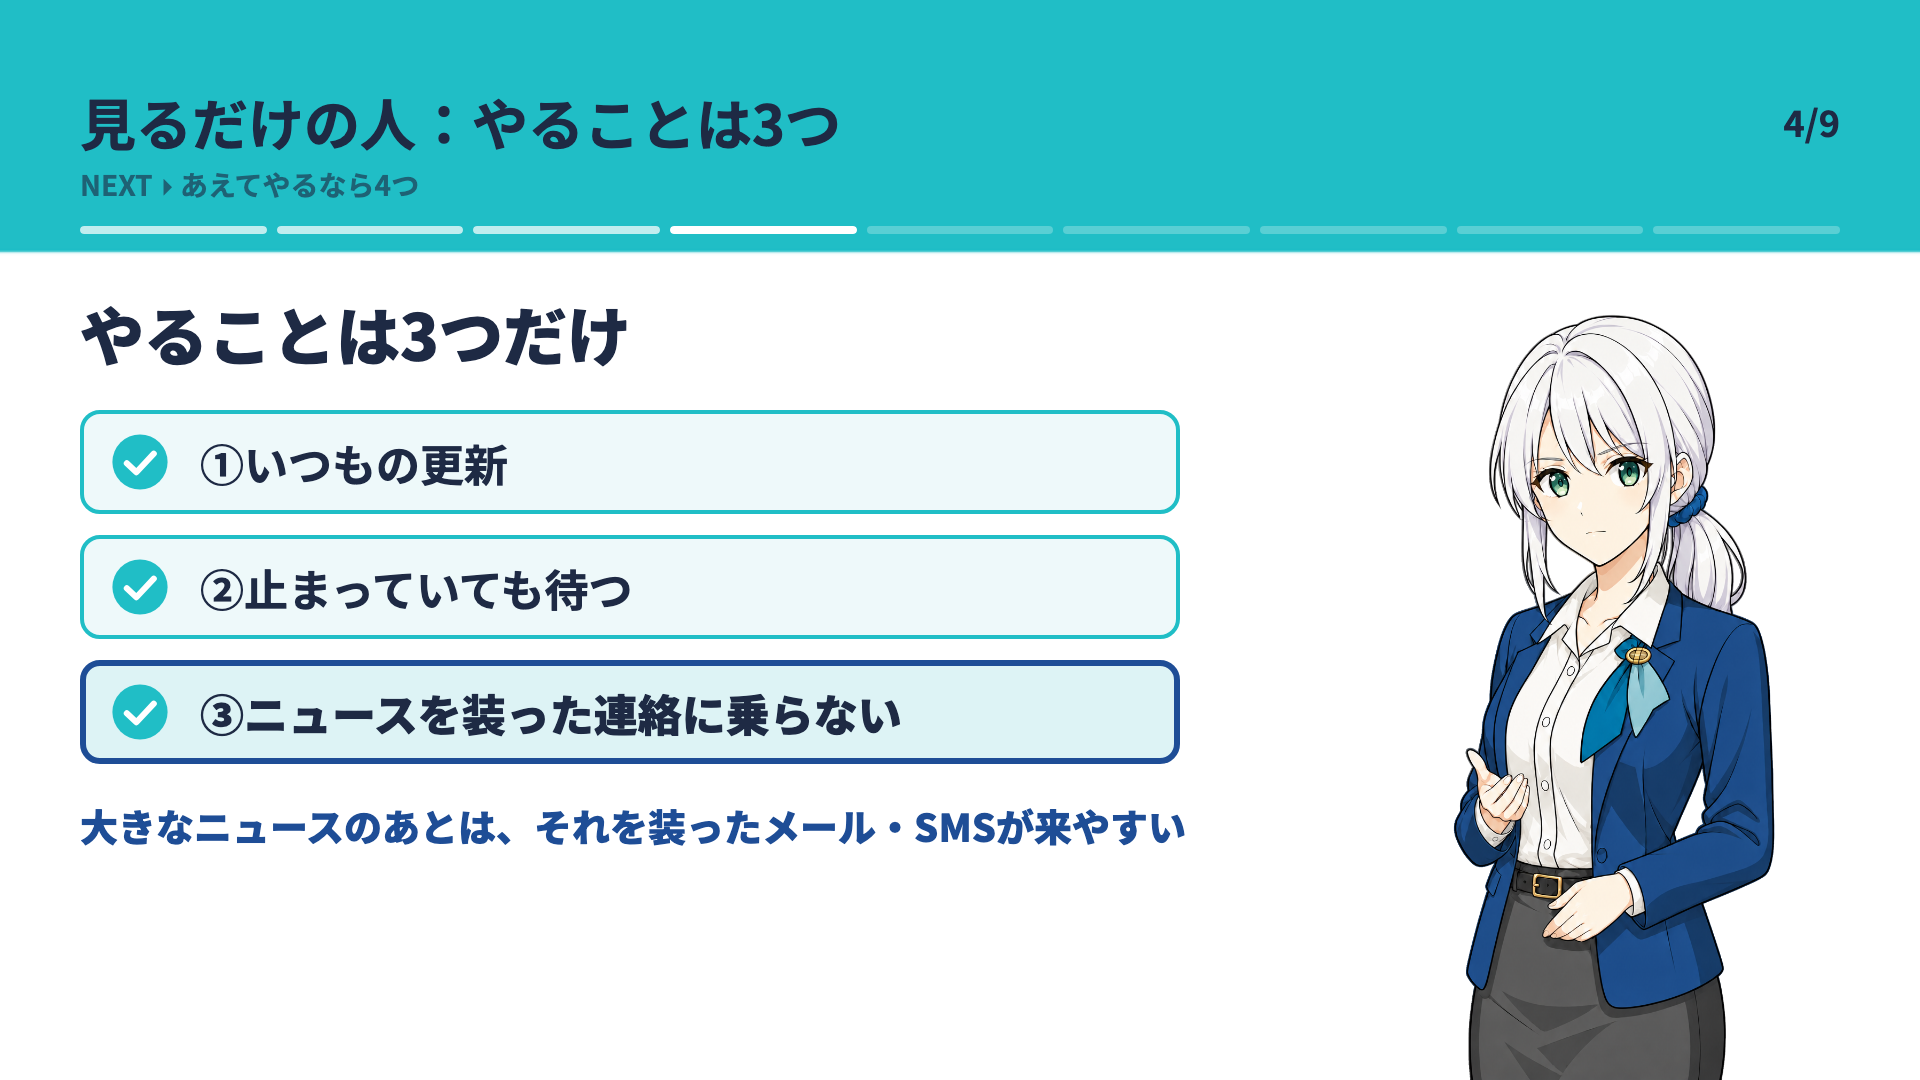
- いつもの更新:OS・ブラウザ・アプリの更新が来たら、後回しにしない
- 止まっていても待つ:メンテナンス中は、守るために止めている時間です。状況は公式サイト・公式アプリ・公式Xで確かめます
- このニュースを装った連絡に乗らない:「脆弱性の影響でアカウントの確認が必要です」といったメールやSMSのリンクは開かず、公式アプリやブックマークから入ります
今回のニュースだけを理由に、パスワードを全部変える必要はありません。使っているサービスから「変えてください」と案内が来たときに、公式から変えれば十分です。漏えいが続くなかでのパスワードの守り方は「個人情報の漏えいが相次ぐ2026年、今日からできる4つの備え|パスワード・登録情報・バックアップ」でまとめています。
同じ週に話題になった、インドの認証局(eMudhra)の証明書の問題も、主要なブラウザはすでにブロックしています。こちらも、いつもの更新で足ります。
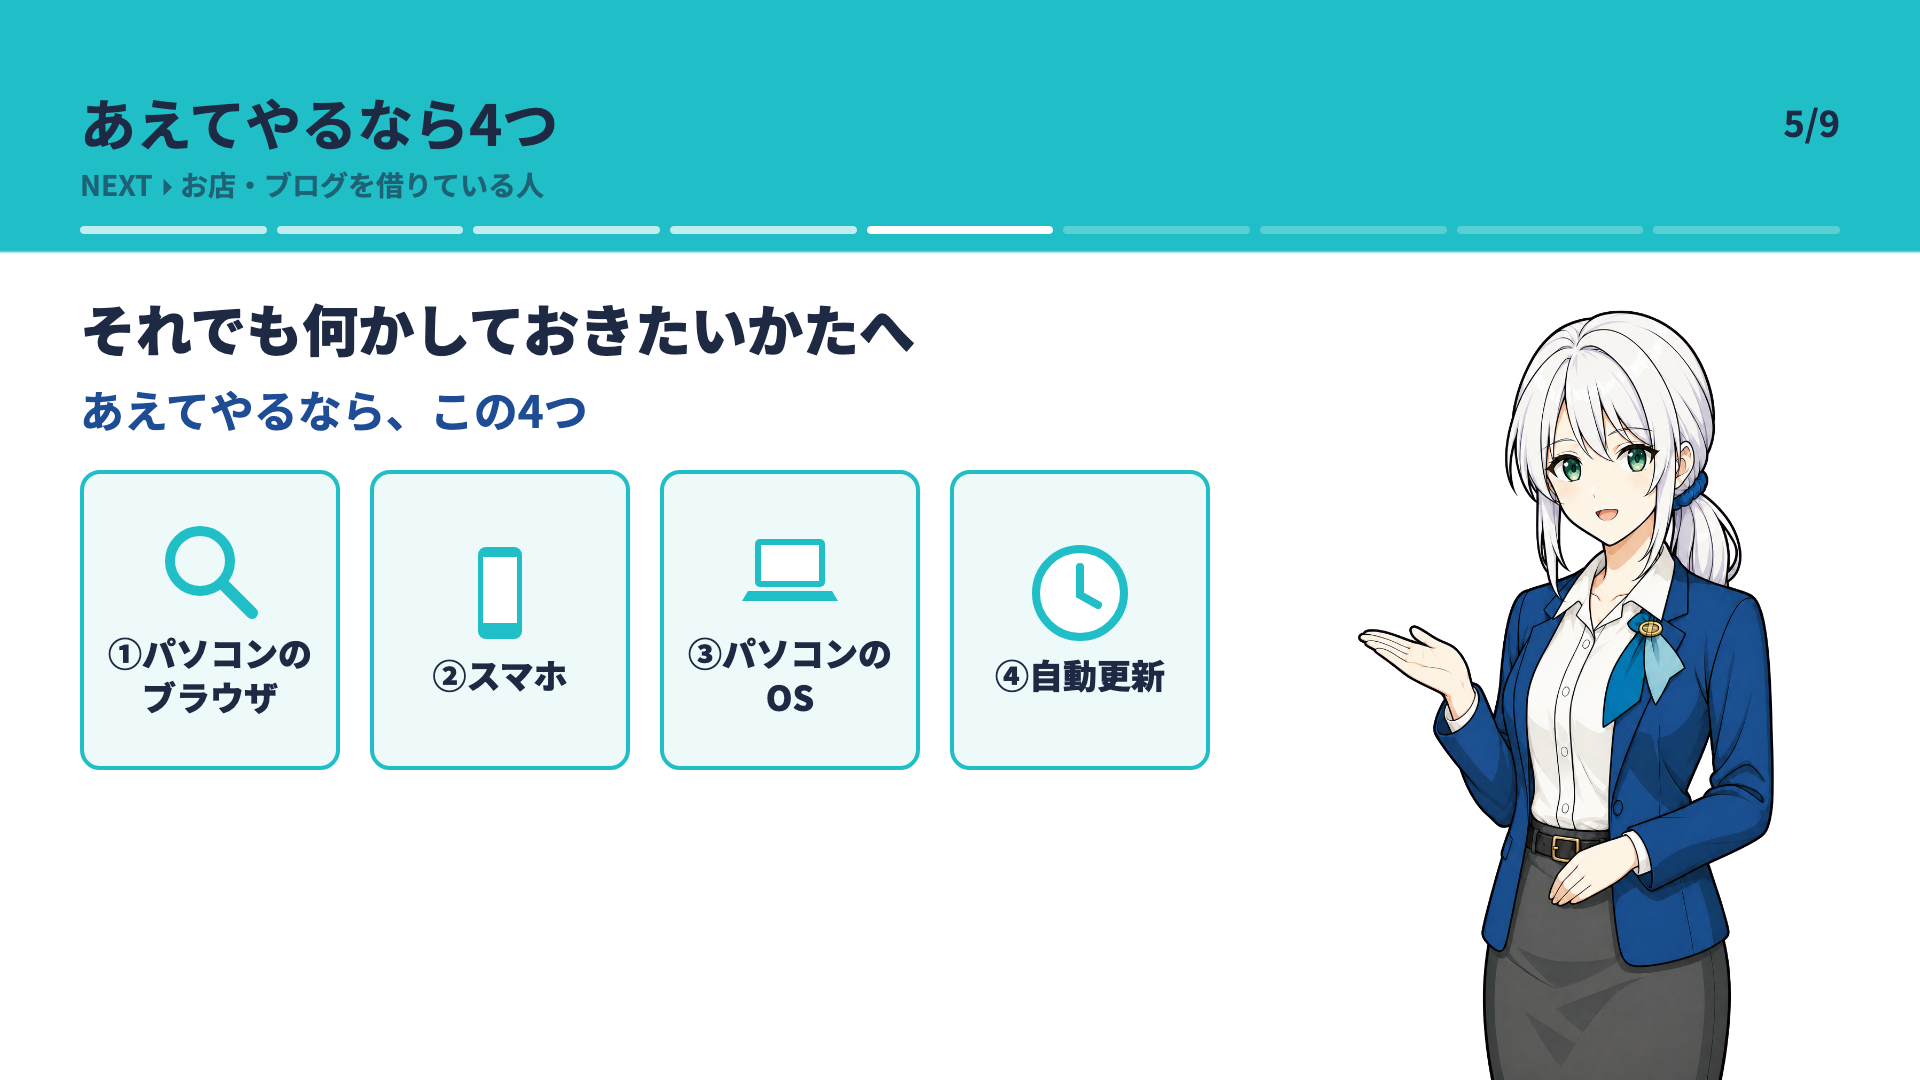
それでも何かしておきたい人へ:あえてやるなら4つ
今回のために新しい更新が出ているとは限りません。「最新です」と表示されたら、それでおしまいです。
| やること | 確認する場所 |
|---|---|
| パソコンのブラウザ | Chromeは「設定」→「Chromeについて」、Edgeは「設定」→「Microsoft Edgeについて」。更新が入ったら、再起動を押すところまでが更新 |
| スマホ | iPhoneは「設定」→「一般」→「ソフトウェアアップデート」(Safariも一緒に新しくなる)。Androidは「設定」の中のシステムやソフトウェアの更新から。ブラウザアプリはApp StoreやGoogle Playで更新 |
| パソコンのOS | Windowsは「設定」→「Windows Update」→「更新プログラムのチェック」。Macは「システム設定」→「一般」→「ソフトウェアアップデート」 |
| 自動更新をオン | 後回しにしない一番の方法は、覚えておかなくてもいい仕組みにすること |
今回の件で、あなたのスマホやパソコンが危なくなったわけではありません。それでも、ニュースを見て少し不安になった今は、セキュリティの意識を一段上げるいちばんのタイミングです。更新が来たら、その日のうちに入れる。それだけで、あなたの守りは昨日より一段強くなります。
② お店やブログを借りている人・③ レンタルサーバーでWordPressの人
- ネットショップ型(BASE、STORESなど)やブログサービス型(noteなど):サーバーはサービスの会社のものです。対応は会社がするので、お知らせを読み、止まっていたら待てば大丈夫です
- レンタルサーバーでWordPressを動かしている人:少しだけ確認が要ります。PHP本体の更新はサーバー会社がやるのが一般的ですが、管理画面でPHPのバージョンを自分で選ぶ仕組みのところもあります。お知らせを読み、使っているバージョンを見てください。8.1より古ければ、サポート中のバージョンへの切り替えを考えるタイミングです
注意:WordPressの更新では直りません
WordPressやプラグインを更新しても、今回の欠陥は直りません。直すのはPHP本体です。
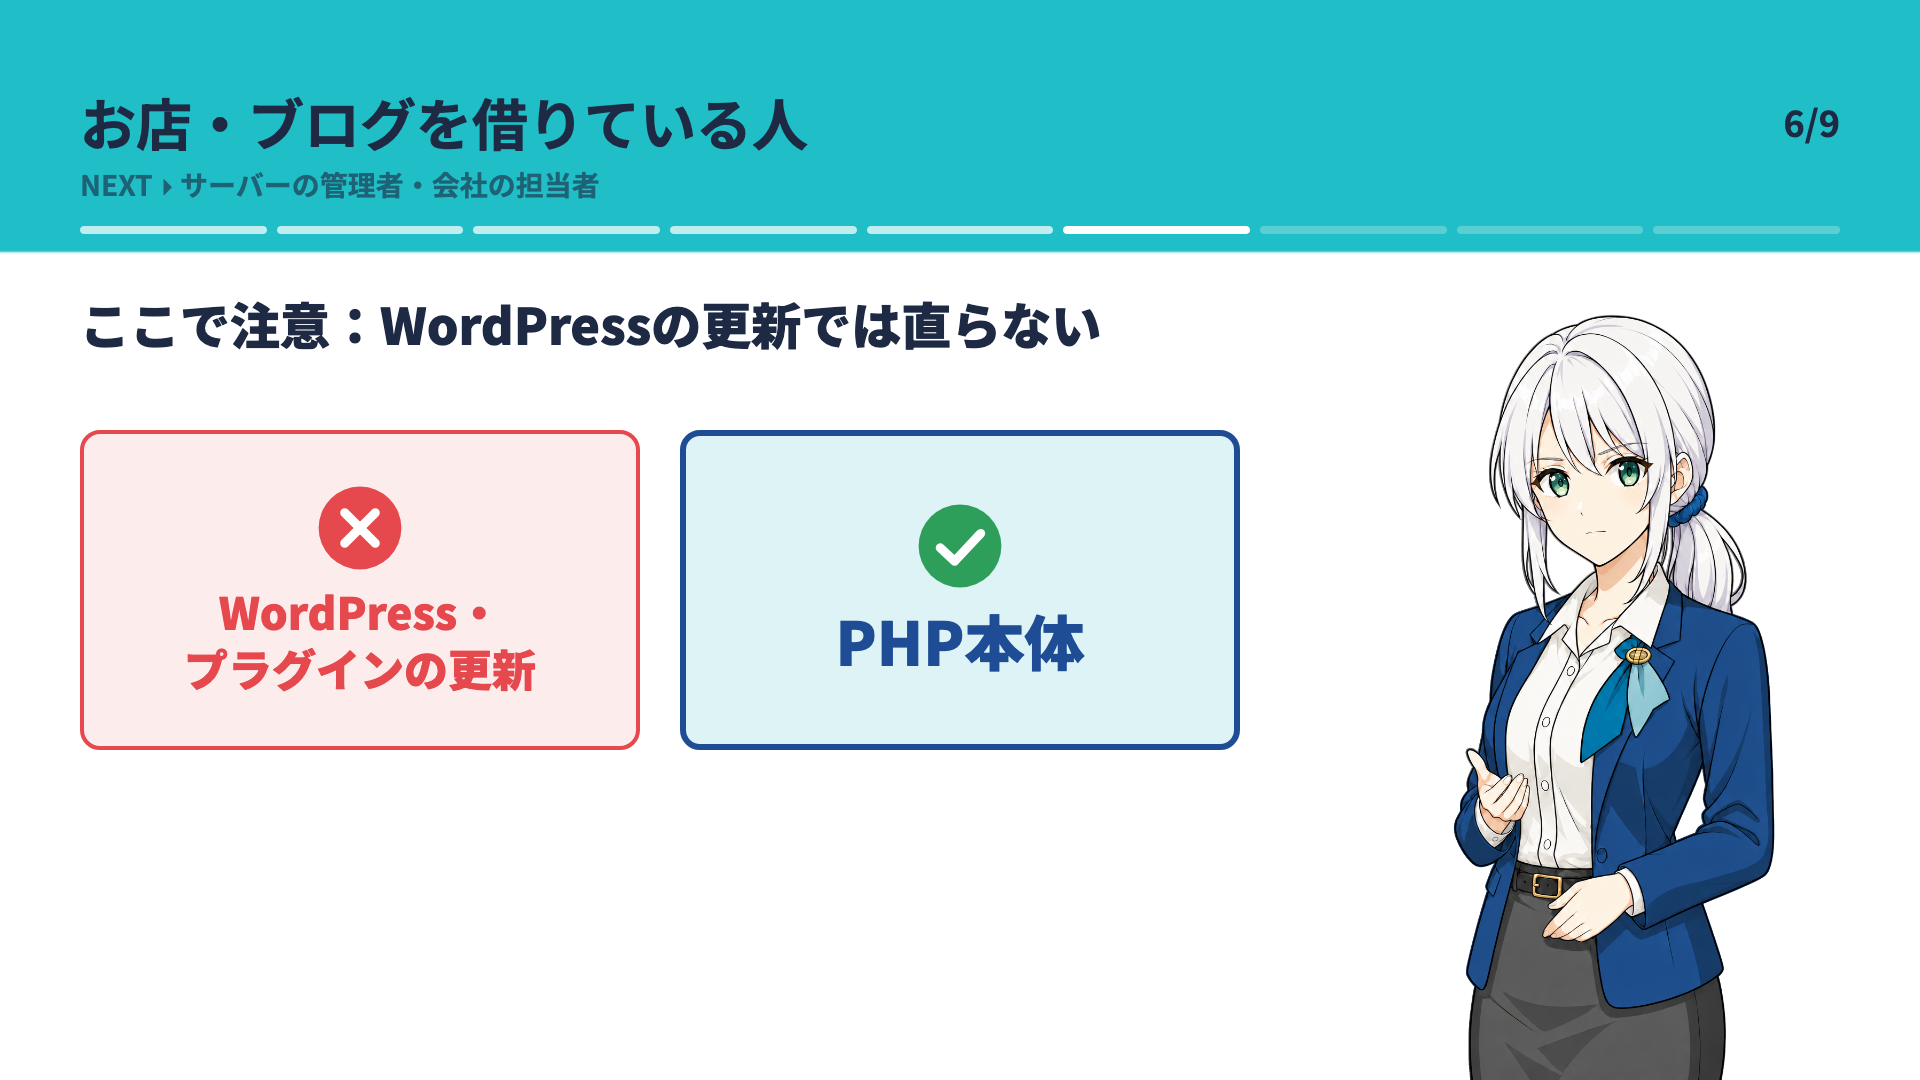
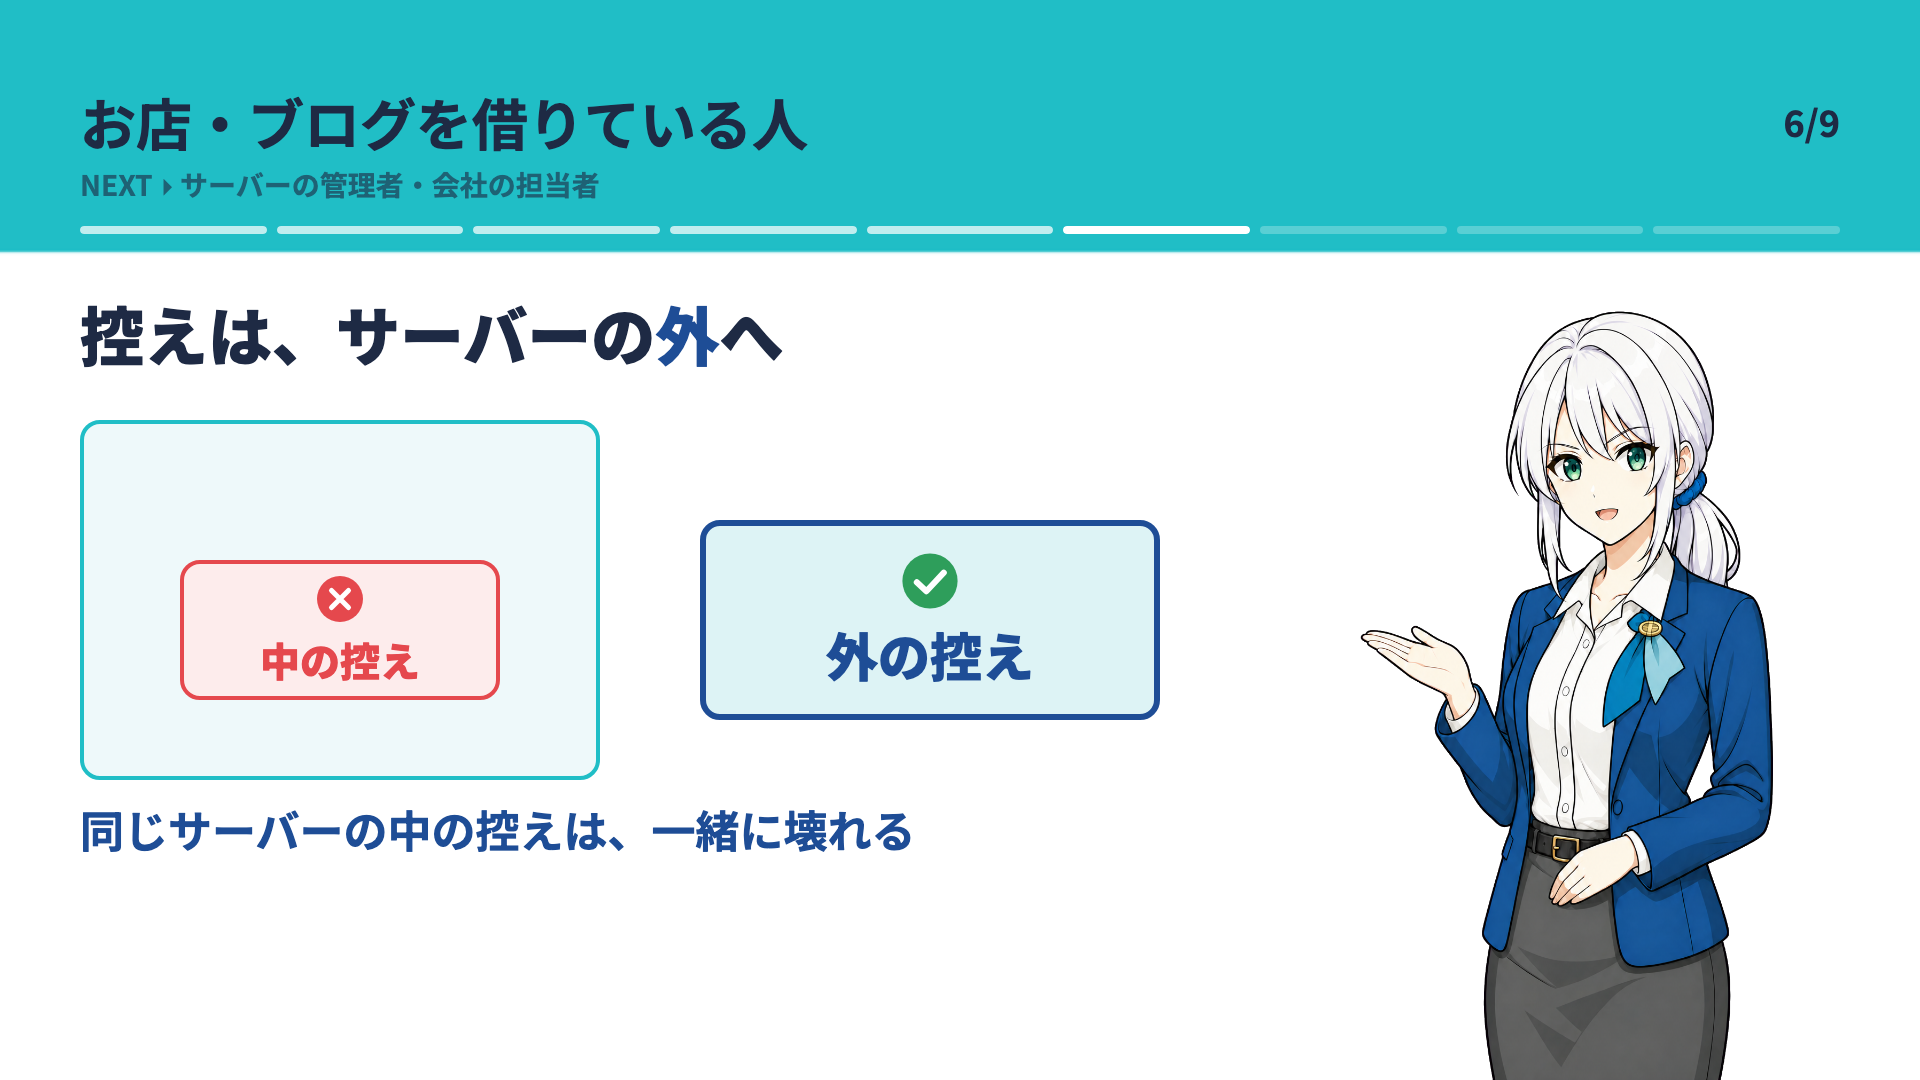
また、PHPのバージョンを上げると、古いテーマやプラグインが動かなくなることがあります。バックアップを取ってから上げ、控えはサーバーの外に置いてください。 同じサーバーの中の控えは、サーバーと一緒に壊れてしまいます。
④ サーバーを管理している人・会社の担当者
| 項目 | 内容 |
|---|---|
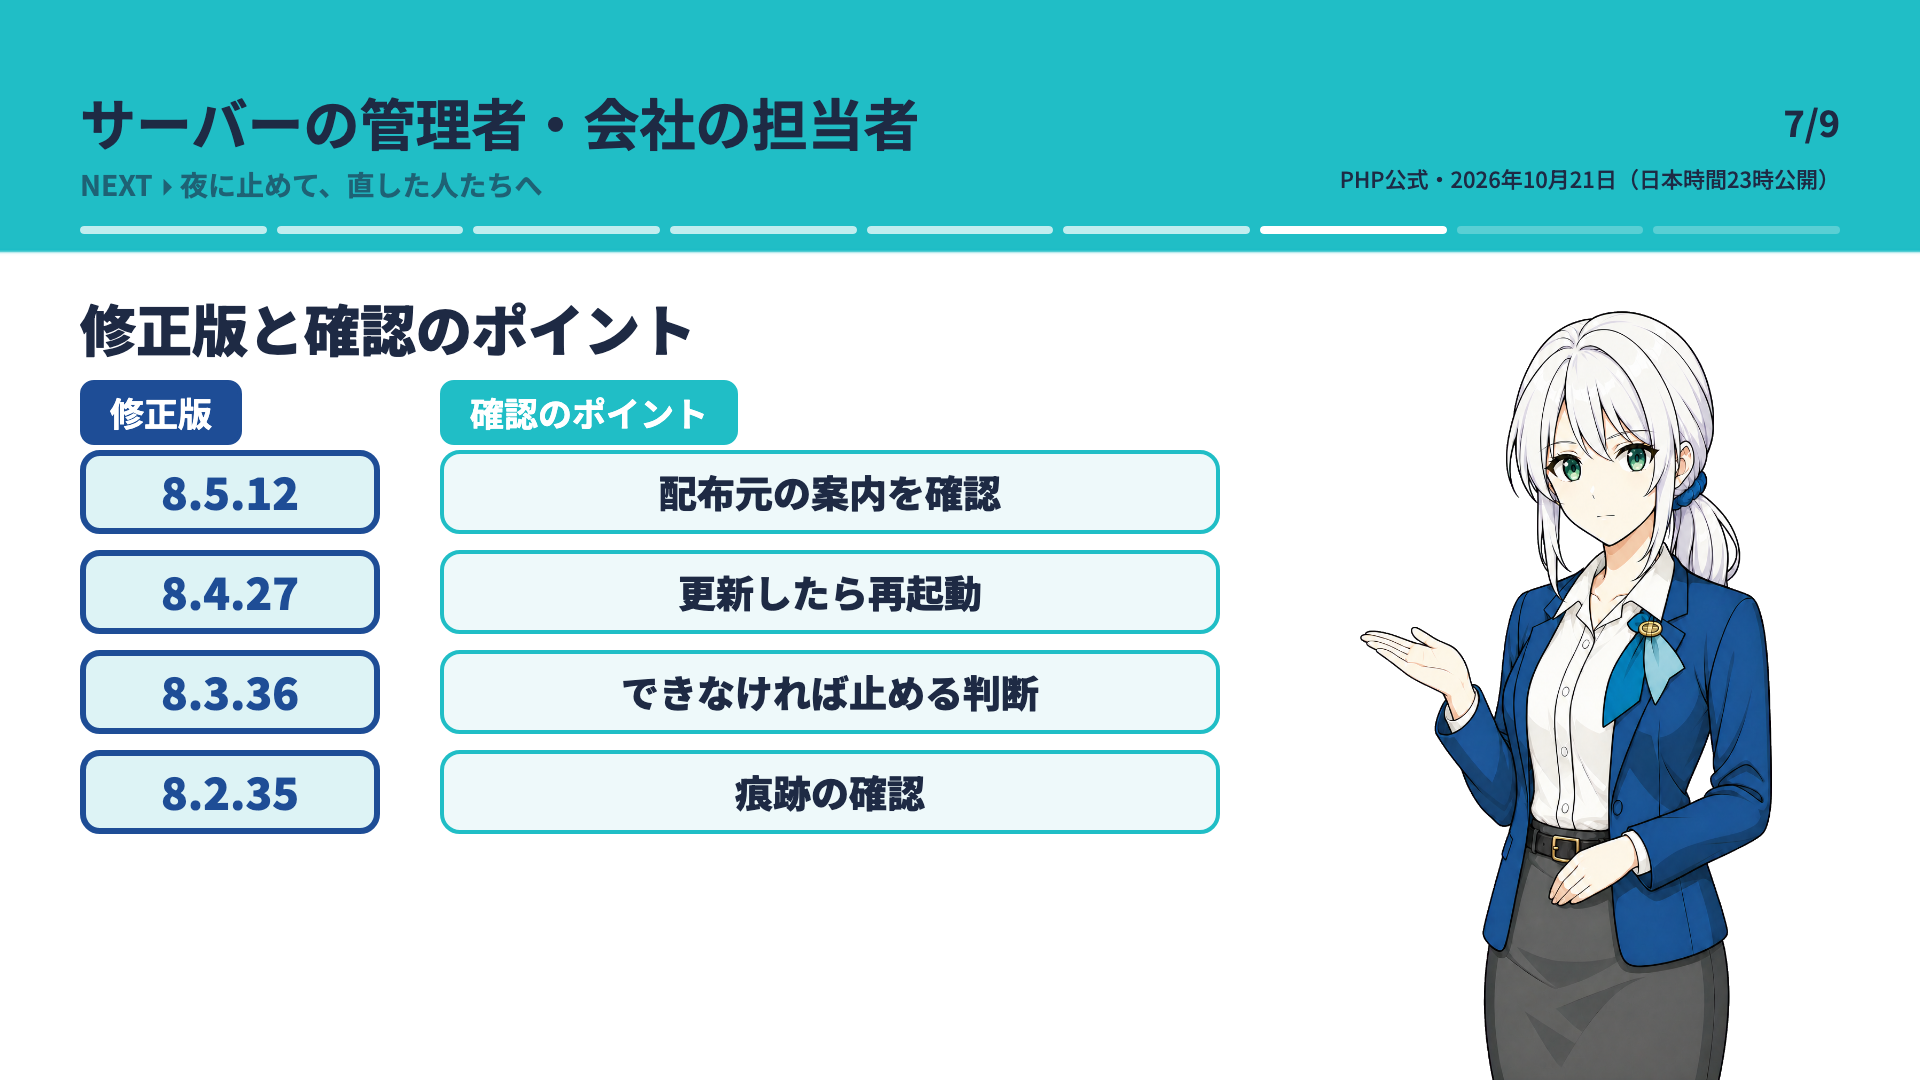
| 修正版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35 |
| 対象 | CVE-2026-109618、CVE-2026-109619(いずれもCVSS v4.0で9.2) |
| 古いバージョン | 7.4〜8.1はソースからビルドする人向けの最小限の修正のみ。5.4〜7.3は修正なし |
- OSの配布元のパッケージを使っているなら、配布元の案内を確認する
- すぐに更新できなければ、サイトを止める判断も有効な選択肢です(国家サイバー統括室の注意喚起)
- 更新したあとは、侵害の痕跡がないかも確認する
会社でサイトを担当している人は、外注先にひとつだけ聞けば大丈夫です。「うちのサイトのPHPは、今回の修正版になっていますか」。これだけで話は前に進みます。
止まったのは、守るためだった
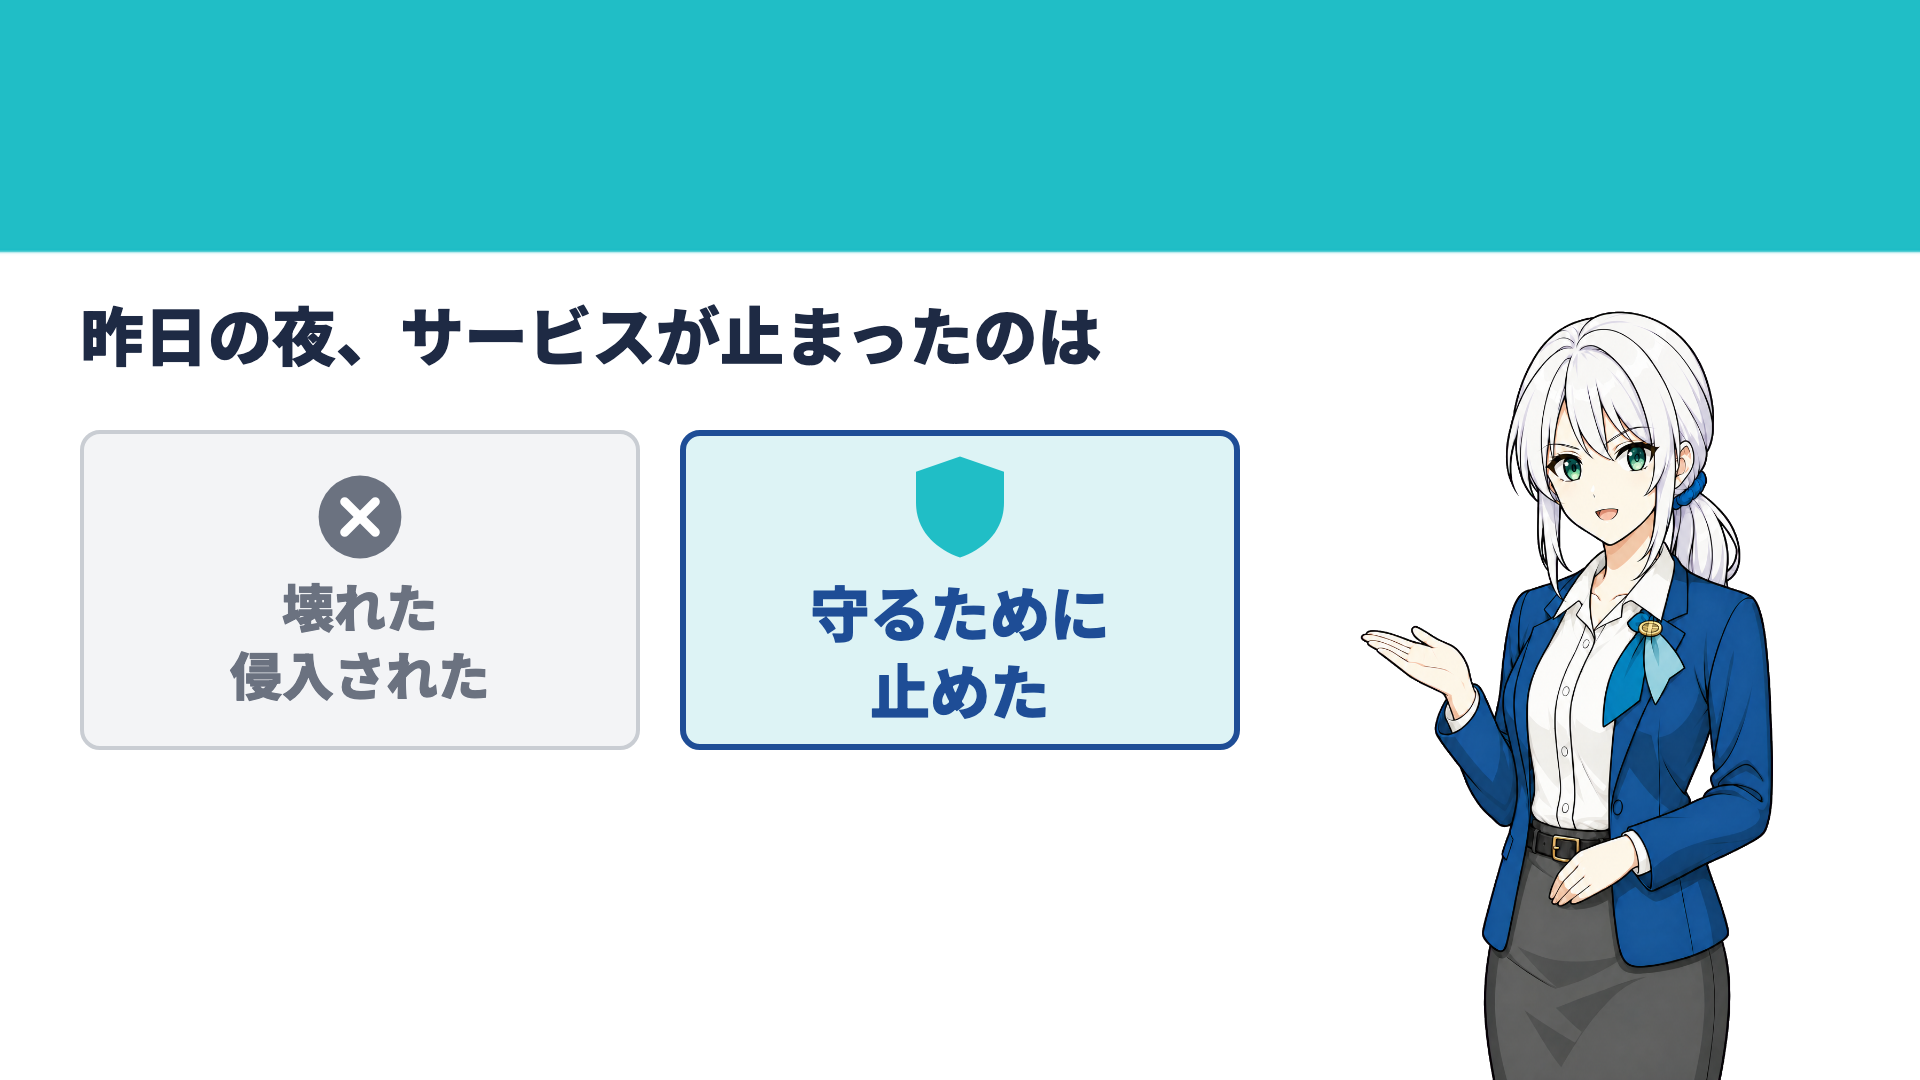
修正前に情報が漏れたとき、PHPの開発チームは予定を1日早めて修正版を出しました。国内でも21日の午後から夜にかけて、多くの会社が予防のためにサービスを止め、緊急メンテナンスに入りました。欠陥を見つけて知らせた研究者がいて、修正を配る人たちがいます。その中には、ボランティアで支えている人もいます。
利用者に見えたのは、サービスが止まったということだけです。でもその裏で、止めて、直して、また動かした人たちがいます。レンタルサーバーやネットショップの月額料金には、こういう夜に直してくれる人の代金も入っているのだと、わたしは思います。
エンジニアのみなさん、本当にありがとうございます。
次のニュースでも、まず宛先を見る
- ニュースが大きいほど、全員が何かしなければいけない気がします。でも、ニュースの大きさと、あなたがやることの量は比例しません
- 見るだけの人は、いつもの更新と、慌てないこと。ニュースを装った連絡にも注意します
- レンタルサーバーでWordPressの人は、サーバー会社の案内とPHPのバージョンを確認し、バックアップはサーバーの外へ
- サーバーの管理者は、修正版の適用と痕跡の確認を
自分がやることなのか、サイトを動かしている人がやることなのか。まず宛先を見る。それが分かるだけで、不安はぐっと小さくなります。
そして、いつも使っているサービスにも、止まる日はあります。大事なデータは2か所に置いておけば、どこか1つが止まっても困りません。その置き場所のひとつとして、わたしは買い切りのクラウドストレージ pCloud を使っています(今回の脆弱性は、pCloudを使う・使わないの話ではありません)。仕事のデータの守り方は「フリーランスの情報漏えいを防ぐ「3層防御」」でもまとめています。
ガザコ限定特典について
無料登録の方へ: ガザコのブログ・チャンネル経由でpCloudに新規無料登録された方には、はじめての設定・使い方ガイドをプレゼントしています。2026年12月31日までは、有料機能を1か月試せるガザコ専用コードの案内もあわせてお届けしています。
購入者限定特典(ガザコ経由購入者のみ):
- ① ガザコnote有料記事 読み放題(限定ページ内で全記事閲覧可)
- ② フォルダ設計テンプレート集(PDF) 仕事用・家族の写真管理用・クリエイター用の3種類。フォルダ名の付け方から階層設計まで、真似するだけで整理しやすい内容です。
記事下部のリンクからpCloudに登録・購入後、フォームに申請いただければメールでご案内します。無料登録の特典は、無料登録特典の申請ページから、pCloudに登録したメールアドレスで申請してください。
動画でも解説しています
この記事の内容は、わたしのYouTubeチャンネルでも解説しています。動画派の方はこちらからどうぞ。
🎬 動画はこちら
参考にした情報(2026年10月22日時点)
- PHP 公式サイト(修正版の公開・2026年10月21日)
- 国家サイバー統括室の注意喚起と国内サービスの予防停止(Impress Watch 2026年10月21日)
- 技術的な詳細:Tenable「PHP2Shell(CVE-2026-109618、CVE-2026-109619)FAQ」(英語)
免責事項: 本記事は執筆時点の情報に基づいています。料金・仕様・サービス内容は変更される場合があるため、最新情報は公式サイトでご確認ください。本記事はpCloudのアフィリエイトリンクを含みます。投資・財務・法律に関する判断は専門家への相談をおすすめします。
最終更新:2026年11月

次にやること
pCloudを検討中なら、概要を確認してから無料登録特典、購入方法の比較の順に進むと迷いにくくなります。
ガザコ限定特典をもらおう!
当ブログ、Youtubeガザコチャンネル限定でpCloud無料登録した方に「はじめの設定ガイド」をプレゼントしています。